「件名も文面も本物の銀行や通販サイトと見分けがつかない」「セキュリティ警告を装ったメールのリンクを思わず押しそうになった」――このような経験はないでしょうか。
本記事の内容は2026年09月時点の公開情報・法令・技術規約に基づき検証しています。近年、サイバー攻撃者が生成AIを悪用することで、かつて有効だった「怪しい日本語」「不自然なフォントやレイアウト」を手がかりにした目視の見極めは完全に通用しなくなりました。また、フィッシング詐欺により暗号資産取引所のアカウントやネット銀行(JREバンク等の新興金融機関を含む)の認証情報が盗取された場合、不正送金による資金回収は極めて困難です。なお、資産形成や金融機関の利用においては、不正送金対策やセキュリティ管理を含め、ご自身のライフプランやリスク許容度に合わせて自己責任で判断していただく必要があります。本記事に記載された対策を実施した結果に伴う損害についての一切の責任は負いかねますのでご了承ください。
月6.6万件突破!生成AIで激変したフィッシング手口
フィッシング対策協議会が公表した最新データによると、フィッシング詐欺の猛威は過去最悪の水準で推移しています。
2026年7月におけるフィッシング報告件数は66,119件、確認されたフィッシングサイトのURL件数は43,267件、悪用されたブランド数は101ブランドを記録した。報告の内訳では、EC系(約50.5%)とクレジット・信販系(約25.4%)が全体の約75%を占めている。
出典:フィッシング対策協議会「月次報告書(2026年7月度)」
攻撃の内訳の4分の3が、日常的に利用頻度が高いオンライン通販やクレジットカード会社を装ったものです。現代の攻撃者は、公式のHTMLメールテンプレートをそのまま流用し、大規模言語モデル(LLM)を用いて完璧に自然なビジネス日本語で緊急の連絡を装います。もはや「人間の目視による警戒」だけを頼りに防ぐことは構造的に不可能です。
なぜ「本文」だけで判断してはいけないのか?
手口の高度化に伴い、「AIに本文を読ませて怪しいか判定させれば良いのではないか」と考える方も増えています。しかし、メール本文のテキスト情報だけをAIに読み込ませるアプローチには、以下の2つの重大な落とし穴が存在します。
- 誤検知(偽陽性)のリスク:「パスワードの有効期限切れ」「緊急の口座確認」といった文面は、正規の金融機関やWebサービスからの重要通知でも頻繁に使われます。本文の煽り文句だけで判断させると、必要な重要連絡までゴミ箱に放り込まれる原因になります。
- 見落とし(偽陰性)のリスク:攻撃者が「平穏な挨拶文」や「単なる領収書の送付」を装い、文脈上の違和感を極限まで薄めて不正なリンク先へ誘導する場合、AIは文面の危険度を低く評価してしまいます。
つまり、本文の文脈という「確率的な推論」だけに頼るセキュリティ対策は、どれほど進化したAIであっても限界があるのです。
送信ドメイン認証の基本:SPF・DKIM・DMARCの決定的判定
偽装メールを確実に排除するためには、本文ではなく「メールヘッダー(通信の技術的メタデータ)」に記録された送信ドメイン認証を確認する必要があります。これは推論ではなく、暗号署名とDNSレコードに基づく「決定的(イエスかノーか)」の判定です。
2026年5月には、DMARCの国際標準仕様が約10年ぶりに全面刷新され(RFC 9989 / RFC 9990 / RFC 9991)、送信ドメインの偽装判定が一段と厳格化されました。送信ドメイン認証の3本柱は以下の通りです。
- SPF(Sender Policy Framework):送信元メールサーバーのIPアドレスが、送信元ドメインのDNSレコードに正当な送信元として登録されているかを検証。
- DKIM(DomainKeys Identified Mail):メールに付与された電子署名を検証し、送信途中で本文やヘッダーが改ざんされていないかを証明。
- DMARC(Domain-based Message Authentication):SPFとDKIMの検証結果と、メール表示上の送信者(Fromヘッダー)が一致しているか(アライメント)を検証し、失敗時の処置(none: 監視、quarantine: 隔離、reject: 受信拒否)を指定。
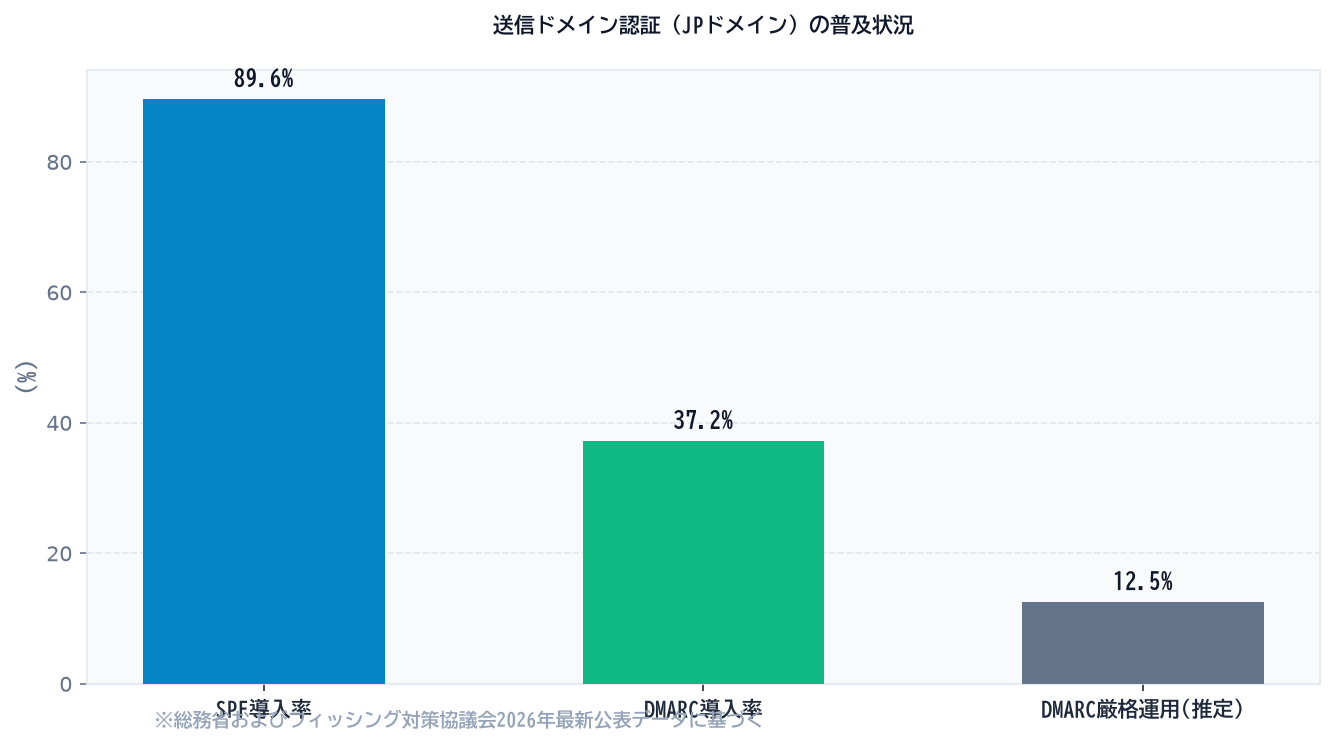
総務省の最新調査によると、日本のJPドメインにおけるSPF導入率は約89.6%と標準化に達しているものの、DMARCの導入率は約37.2%にとどまります。さらに、実際に偽装メールをブロックする`reject`(拒否)まで設定している企業はごく一部であり、受信者側でのヘッダー照合が不可欠な状況が続いています。
「ヘッダー認証」×「AI文脈解析」のハイブリッド防御モデル
最も安全かつ合理的なメールセキュリティは、ヘッダーによる「決定的判定」を第1関門とし、それを通過したグレーなメールに対してのみAIによる「文脈・誘導先解析」を行う2段階パイプラインです。
| 判定ステップ | 検証対象 | 主なチェック項目 | 判定の性質 |
|---|---|---|---|
| 第1関門(ヘッダー検証) | Authentication-Results行 | SPF/DKIM/DMARCが「pass」しているか、FromとReturn-Pathの一致 | 決定的(機械的・客観的) |
| 第2関門(リンク・文脈解析) | 本文URL・誘導文脈 | 短縮URLの展開先、ログイン要求の緊急性、ドメインの類似度判定 | 確率的(AI推論・言語処理) |
| 総合判断(アクション) | 統合スコアリング | ヘッダー認証不合格=即破棄、認証合格かつ文面リスク高=警告表示 | 自動仕分け・リスク低減 |
この多層防衛の仕組みを理解しておけば、万が一巧妙な文面のメールが届いても、ヘッダーの認証結果が「fail」であれば1秒も悩むことなく削除できます。
この手法をおすすめしない人の特徴
ヘッダー解析や厳密な認証に基づく自衛策は極めて強力ですが、以下のような運用状況にある方にはそのままの適用をおすすめしません。
- 取引先に零細企業や個人事業主が多く、独自ドメインのDNS設定(SPF/DKIM)が未設定のメールを頻繁に受け取る方:送信ドメイン認証の基準を厳格に適用しすぎると、取引先からの正規の連絡まで迷惑メールや受信拒否に振り分けられ、業務に支障をきたす恐れがあります。
- 生ヘッダーのテキストをコピーして外部の無料Webツールや公開AIに貼り付けようとする方:メールヘッダーには送信者のIPアドレスや社内経路情報が含まれるため、セキュリティ規程違反や情報漏洩につながるリスクがあります。
今日からスマホ1台でできる「3つのスマートアクション」
難しいプログラムを組んだり、外部の危険なツールにデータを渡す必要はありません。スマホ1台で今日から完了できる、実効性の高い防衛設定は以下の3ステップです。
- 主要メールアプリの「送信者詳細」を展開する習慣をつける:
iPhoneの「メール」やGmailアプリで、送信者名をタップして「差出人メールアドレス」と「署名元ドメイン(mailed-by / signed-by)」を表示させます。表示名が「○○銀行」でも、背後のドメインが全く無関係な英数字であれば、その場で削除してください。 - 金融機関・主要サービスで「パスキー(FIDO2)」を有効化する:
フィッシングメールのリンクを誤って踏んでしまった場合でも、パスキーによる認証を設定していれば、偽サイト上では生体認証が成立せず、IDやパスワードを物理的に抜き取られる被害を100%遮断できます。銀行・証券・通販アプリのセキュリティ設定からパスキーを「オン」に切り替えておきましょう。 - 通知はメールではなく「公式アプリのプッシュ通知」を正とする:
「重要なお知らせ」「不正利用の疑い」といった警告メールを受信した場合、メール内のリンクは一切開かず、あらかじめインストールしてある公式アプリを開いて「お知らせ一覧」を確認する運用を徹底してください。
生成AI時代のフィッシングメールは、見た目だけで戦う時代から、通信仕様の正当性と強固な認証技術で機械的に防ぐ時代へシフトしています。正しい知識と設定で、大切な資産と情報を守り抜きましょう。
あなたの手取りに最適な「家計ハック黄金比」を算出する
住居費・食費・貯蓄の比率が崩れると一生お金は貯まりません。FPの論理設計に基づき、あなたの家計の歪みを瞬時に判定・矯正します。